非エンジニアの社長が Claude Code を使い、週末にシステムを作る。翌週には「新機能を作りました」と言って、大量のコードを含む Pull Request(PR)を出してくる。AI コーディングエージェントが普及した今、これはもう珍しい話ではありません。
この状況に CTO はどう向き合うべきでしょうか。AI Pro(AI Professionals)に、ひとつの答えを示すインタビュー記事が掲載されました。「社長(非エンジニア)が、土日でシステムを作ってくる——Libertyship澤井CTOに聞く、ドメイン知識をプロダクト価値に変えるAI駆動開発フロー」です(X の投稿でも紹介されています)。
答えは、社長のコードを止めることではありません。仕様・レビュー・依存パッケージのチェックを AI に自動で回させ、人間に届く前に品質を引き上げる仕組みを作ることです。本記事では、インタビューで語られた AI 駆動開発フローと、その中心にある 3 つのツール、cc-sdd・CodeRabbit・Takumi Guard を整理します。あわせて、筆者がメンテナンスしている Claude Code プラグイン spec-loop / dev-loop と比べ、足りない点を洗い出します。
背景:社長のコードは「ドメイン知識の塊」
インタビューに答えているのは、宮崎のベンチャー、株式会社 Libertyship の澤井 友恵 CTO です。エンジニアは 2〜3 人ほどの規模で、CTO 自身もコードを書いています。
社長から大量のコードを含む PR が届いたとき、最初の反応は「ちょっと迷惑でした」だったそうです。たとえば Google Cloud 前提のサービスなのに、AWS 前提のコードが送られてくる、といった状態でした。
それでも澤井 CTO は、社長のコードをドメイン知識の塊だと評価しています。ビジネスと「欲しいもの」を一番よく知る人が作ったものだからです。問題は社長がコードを書いたことではなく、アーキテクチャ・保守性・パフォーマンスへの考慮が抜けていることでした。
インタビューの聞き手である AI Pro 編集長の白石 俊平氏も、紹介の X 投稿で、ドメインエキスパートが開発に加わる流れは今後増え、コード品質が CTO の大きな関心事になるとコメントしています。
組み上げた AI 駆動開発フロー
インタビューで紹介されているフローの全体像は、次の図のとおりです。
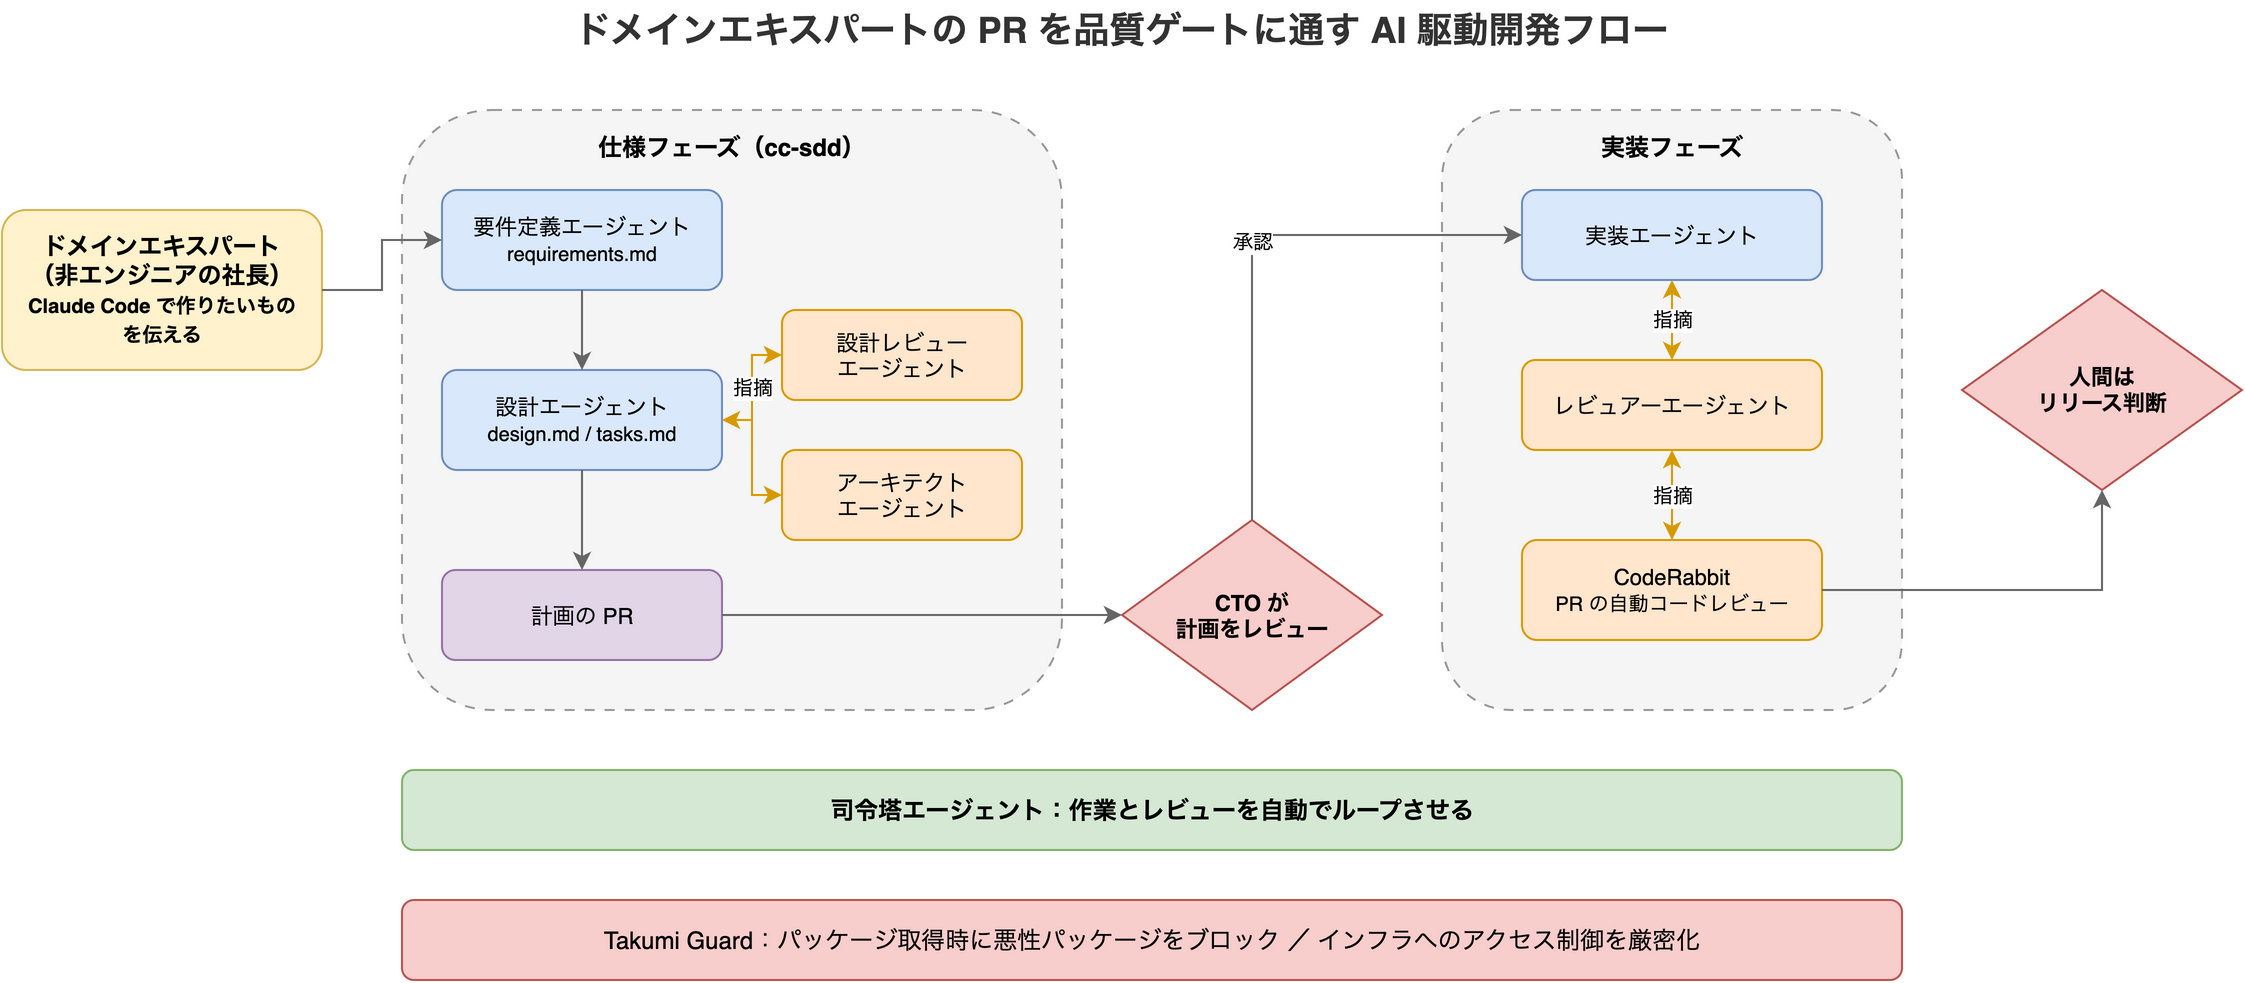
インタビューから読み取れる要素は、次のとおりです。
- cc-sdd を軸にする:社長も既存のエンジニアも Claude Code を使っているので、仕様駆動開発のツール cc-sdd を軸に、全員が同じ開発プロセスを通るようにする
- エージェントを役割ごとに分ける:要件定義・設計・レビュアー・実装を、それぞれ別のエージェントにする
- 計画が終わった時点で PR を作る:CTO が計画をレビューしてから実装に入る
- 設計には複数のレビュアーを付ける:設計をレビューするエージェントに加え、アーキテクチャ全体の観点で見るエージェントも参加する
- CodeRabbit:PR のコードレビューを自動化する
- Takumi Guard とアクセス制御:危険なパッケージをブロックし、インフラへのアクセス制御も厳しくする
- 司令塔エージェント:作業とレビューを自動でループさせる
司令塔エージェントは、各エージェントの作業とレビューを束ね、「作業してはレビューする」というループを人手を介さずに回す役です。目指すのは、人間の最終レビュアーに届く時点で品質を可能な限り高めておくことです。最終的には、人間はリリース判断だけを行う状態を目標にしています。
以下、3 つのツールを順に見ていきます。
cc-sdd:仕様を「契約」としてエージェントに渡す
cc-sdd は、Claude Code などの AI コーディングエージェントに仕様駆動開発(Spec-Driven Development)のワークフローを導入するツールです。AWS の AI IDE「Kiro」の仕様駆動開発に着想を得ており(README では “Kiro-inspired” と説明)、Kiro の仕様ファイルとも互換性があります。ライセンスは MIT です。
補足:インタビュー記事では SDD を「Software Design Document」と説明していますが、cc-sdd のリポジトリは自らを spec-driven development(仕様駆動開発)のツールとして説明しています。
v3.0 からは Agent Skills として配布されています。インストールはプロジェクトのディレクトリで 1 コマンドです。
cd your-project
npx cc-sdd@latest
生成されるドキュメントを日本語にしたい場合は、上のコマンドの代わりに次を実行します。
npx cc-sdd@latest --claude-skills --lang jaClaude Code と Codex は安定版(stable)、Cursor・GitHub Copilot・Gemini CLI などはベータ版(beta)という位置づけです。
新しい機能を作るときは、Claude Code のプロンプトで次の順にスキルを呼び出します。
/kiro-discovery 写真アルバム(アップロード・タグ付け・共有)
/kiro-spec-init photo-albums
/kiro-spec-requirements photo-albums
/kiro-spec-design photo-albums
/kiro-spec-tasks photo-albums
/kiro-impl photo-albums
この流れで生成される主な成果物は、次の 3 つです(/kiro-discovery は、このほかに作業の概要をまとめた brief.md なども出力します)。
| ファイル | 内容 |
|---|---|
requirements.md | EARS 形式(「〜のとき、システムは〜しなければならない」という定型文で要件を書く記法)の要件と受け入れ基準 |
design.md | Mermaid 図を含むアーキテクチャと File Structure Plan |
tasks.md | 境界(_Boundary:_)と依存(_Depends:_)の注記付きの実装タスク |
/kiro-impl は、ネイティブのサブエージェント(Claude Code のサブエージェント機能など)が使える環境では、タスクごとに新しい実装役を立てて TDD(RED → GREEN)で実装させます。そのうえで独立したレビュアーがチェックし、行き詰まったときは自動デバッグに入ります。
Libertyship のフローにある「要件定義・設計・レビュアー・実装を別エージェントにする」という構成は、この cc-sdd の考え方とよく一致しています。
cc-sdd のインストールオプション、すべてのスキル、作られるファイルの書き方は「cc-sdd とは? Claude Code・Codex で Kiro 式の仕様駆動開発を回すスキルと使い方」で詳しく解説しています。
cc-sdd は、仕様を「エージェントに渡す命令書」ではなく、システムの部品同士の契約として扱います。エージェントが仕様を書き、人間はフェーズごとのゲートで契約を承認します。最終的な成果物は、あくまでコードです。
社長のように、ドメイン知識はあってもアーキテクチャの前提を知らない人がコードを書く場合も、仕様と設計のフェーズを必ず通せば、「Google Cloud 前提なのに AWS 前提のコード」のようなずれを実装前に見つけられます。
CodeRabbit:PR ごとの AI コードレビュー
CodeRabbit は、GitHub や GitLab の PR に対して自動でコードレビューのコメントを付ける AI レビューサービスです。
Libertyship のフローでは、エージェント内部のレビュアーに加え、PR の段階で CodeRabbit がもう一度チェックする形になります。同じ AI でも、実装したエージェントとは別の仕組みでレビューさせることで、見落としの重なりを減らす狙いがあると考えられます。
エージェント内部のレビュアーは、仕様や設計に沿っているかを作業の途中で確かめます。CodeRabbit は、PR として出てきた差分を外側から見直します。インタビュー記事の見出しにある「私が指摘しなくても全部 AI が指摘してくれるようになればいらなくなる」という発想につながる部分です。
Takumi Guard:悪性パッケージのインストールを止める
Takumi Guard は、GMO Flatt Security のセキュリティ AI エージェント「Takumi byGMO」の機能です。2026 年 3 月に追加されました。
仕組みは、パッケージレジストリと開発者の間に入るプロキシです。npm であれば、レジストリの参照先を Takumi Guard に向けて使います。パッケージをダウンロードするときに悪性かどうかを検証し、悪性と判定されたものはブロックします。提供開始時は npm が対象で、npm に公開されている全パッケージを検査して作った独自のブロックリストで判定すると説明されていました。現在の製品ページでは、PyPI・RubyGems・Go・Packagist にも対象が広がっています。
非エンジニアがエージェントに「このライブラリを入れて」と任せるようになると、何がインストールされるかを人間が逐一確かめるのは現実的ではありません。ソフトウェアサプライチェーン攻撃には、正規のパッケージ名に似せた名前で悪性パッケージを公開するタイポスクワッティングや、乗っ取られた正規パッケージを経由するものがあります。こうした攻撃には、インストールの経路そのものに関所を置くのが効果的です。
注意:X の投稿やインタビュー記事では「脆弱性のあるライブラリをブロック」と紹介されていますが、GMO Flatt Security の公表内容では、Takumi Guard は悪意あるパッケージのインストールを止める機能として説明されています。既知の脆弱性(CVE)を持つバージョンの検出は、SBOM 管理や依存関係スキャンなど、別の仕組みで補う前提で考えるのが安全です。
自社で取り入れるときの 3 つの原則
インタビューのフローから汲み取れる設計の原則は、次の 3 つに整理できます。
- 人間のゲートを前に寄せる:実装の後ではなく、計画(仕様と設計)の段階で CTO がレビューする。仕様の段階で直すほうが、コードを直すより安く済む
- 書く役と見る役を分ける:実装エージェントとレビュアーエージェントを分け、さらに CodeRabbit という別系統のレビューを重ねる
- 自動化できない判断だけを人間に残す:機械的に検出できる問題(悪性パッケージ、規約違反、アーキテクチャの逸脱)はツールとエージェントのループで潰し、人間はリリース判断に集中する
筆者の spec-loop / dev-loop と比べて見えた不足
この 3 つの原則を、筆者が普段使っている仕組みに当てはめてみます。
筆者は、Claude Code のプラグインとして spec-loop と dev-loop をメンテナンスしています(設計の背景は「要求仕様ループを Claude Code プラグインにする」を参照)。
- spec-loop:要求の確定、仕様のレビュー、実現性とコストの見積もり、提案書の作成を順に回し、確定した仕様を GitHub Issue として開発に渡す
- dev-loop:Issue 1 件を、「検証が通ること」を停止条件にして最後まで進める(以下、この 1 回の実行を「周」と呼びます)
比較の前に、表で使う用語を補足します。
- 判定役:仕様をレビューするエージェント。仕様を書いたモデルとは別のモデル(Opus と Sonnet のように格の違うモデル)で動かし、同じ思い込みを共有しないようにする
- 関門:周を先に進める前に、通過を必須にしているチェック
- Q&A 表:利用者に確かめる質問と回答を記録する表。spec-loop の要求確定はこの表を起点に進む
| 要素 | Libertyship のフロー | spec-loop / dev-loop |
|---|---|---|
| 役割を分けたエージェント | 要件定義・設計・レビュアー・実装を分ける | 判定役 3 体が仕様をレビュー |
| 実装前の人間のゲート | 計画の PR を CTO がレビュー | 要求と予算の承認をスクリプトで照合 |
| 作業とレビューの自動ループ | 司令塔エージェント | cruise / autopilot |
| 実装の検証 | レビュアーと CodeRabbit | Verifier と /code-review の 2 つの関門 |
| 形式検査 | インタビューに記載なし | TLA+ / Alloy |
| 依存パッケージの安全性 | Takumi Guard | なし |
| 系統の違うレビュアー | CodeRabbit | なし |
| 持ち込まれたコードの扱い | 社長の PR を起点にする | 入口がない |
| 依頼の振り分け | cc-sdd の /kiro-discovery | なし |
表の右列を少し補足します。
- 判定役の 3 体(Red Team・Domain Checker・Formal Checker)は、ファイルを直接書くツールを持たず、指摘を返すだけです
- 承認の照合では、要求確定と予算の承認を git のタグで記録し、2 つの承認が同じ中身を見ていたかをスクリプトで確かめます。ただし dev-loop を単独で使うと、実装前に人間が計画を承認するゲートはありません
- cruise は親 Issue のチェックリストから複数の Issue を順に回し、autopilot は仕様レビューなどを利用者の不在中に 1 単位ずつ進めます
- 実装の検証では、実装したモデルとは別のモデルの Verifier が反証を探します。
/code-reviewと合わせた 2 つの関門を、最初のレビューと指摘対応後の 2 回通し、検証が通ることを周を閉じる条件にしています - 形式検査は、業務フローを TLA+ のモデル検査器 TLC で、権限やロールを Alloy で検査します
仕様の厳密さ・検証・人間の承認については、spec-loop / dev-loop のほうが踏み込んでいます。次の仕組みは、インタビューのフローにも cc-sdd にも見当たりません。
- 判定役にファイルを書かせない
- 検証が通ることを停止条件にする
- 業務フローや権限を形式検査する
- 承認の範囲を機械で照合する
一方で、足りないものもはっきりしました。3 つの原則に照らすと、欠けていたのは原則 2・3 に関わるコードの外側の守りと、入口です。次の 3 件を Issue として起票しました。
- #996 依存パッケージが悪性でないかを見る関門がない:利用者がいない周(cruise の
--absentなど)では、エージェントが自分の判断で依存を足しても、誰も見ないまま進んでしまう。原則 3 に対応 - #997 外部レビュー bot のコメントを取り込む:PR に付いた CodeRabbit などのコメントを、指摘の採否の表に載せる。ただし関門には格上げせず、信頼できない入力の 1 つとして扱う。原則 2 に対応
- #998 持ち込まれた動くコードから要求の候補を起こす:非エンジニアが書いたコードから、要求の候補と暗黙の業務ルールを抜き出して Q&A 表に起票する。コードはマージせず、確定は利用者の回答で行う
表の最後の行の「依頼の振り分け」は、まだ Issue にしていません。cc-sdd の /kiro-discovery は、依頼の規模や既存の仕様の有無を見て、「直接実装」「既存の仕様を拡張」「新しい仕様を作る」などに振り分けます。spec-loop / dev-loop には、この入口がありません。
dev-loop は「小さいから」という理由で手順を省かない設計なので、変えるべきは周の厳密さではなく、どのループに乗せるかの振り分けです。入口で振り分けないと、小さな依頼まで重い仕様のループに乗り、非エンジニアが使い続けにくくなります。#998 の取り込みの段とあわせて、今後の検討課題とします。
まとめ
ドメインエキスパートが自分でコードを書けるようになったことは、エンジニア組織にとって脅威ではありません。うまく受け止める仕組みがあれば、ドメイン知識をそのままプロダクトの価値に変える経路になります。CTO の仕事は、コードを書くことから、その経路の品質ゲートを設計することへ移りつつあるのかもしれません。
参考リンク
- 社長(非エンジニア)が、土日でシステムを作ってくる——Libertyship澤井CTOに聞く、ドメイン知識をプロダクト価値に変えるAI駆動開発フロー(AI Professionals)
- gotalab/cc-sdd(GitHub)
- CodeRabbit
- Takumi Guard(GMO Flatt Security)
- Takumi byGMO、ソフトウェアサプライチェーン攻撃対策機能を提供(ScanNetSecurity)