AI がコードを書く速度に、人間のコードレビューが追いつかなくなっています。AI 時代にこそ効くエクストリーム・プログラミング(XP)で紹介した Anton Zaides さんの記事は、AI 時代の新しいプラクティスの例として「必須コードレビューの廃止」を挙げていました。元記事の主張は、「コードレビューは大きなボトルネックになり、多くのエンジニアにとって苦痛になっている。これは XP の原則 Mutual Benefit(相互利益)の問題であり、エンジニアに過負荷をかけずに品質を保つ方法を探すべきだ」というものです。
ただし元記事は問いを投げているだけで、「では何で品質を担保するのか」までは書いていません。本記事はその答えを考えるものです。ここから先は元記事の内容ではなく、筆者の整理です。
結論を先に書くと、次の 3 点になります。
- コードレビューは複数の役割の束であり、廃止するなら役割ごとに別の手段で補う必要がある
- 欠陥の発見・規約・セキュリティは、自動化でかなりの部分を補える
- 設計の一貫性・知識共有・育成は自動化しにくく、人の仕組みを別枠で用意する必要がある
レビューの価値は「バグ取り」だけではない
コードレビューの役割を「バグを見つけること」と一括りにすると、廃止したときに何が抜けるのかが見えません。
この点を示したのが、Microsoft Research の調査「Expectations, Outcomes, and Challenges of Modern Code Review」(Bacchelli & Bird, ICSE 2013)です。開発者がレビューに期待する一番の役割は、欠陥の発見でした。ところが実際のレビューで得られていたのは、知識の共有、チーム内での状況把握、別の解決策の発見が中心でした。
つまり、レビューの価値の多くはバグ取り以外にあります。だから廃止するときは、役割を分解し、それぞれに代替手段を割り当てる必要があります。
コードレビューが担っていた 8 つの役割と代替手段
| # | レビューが担っていた役割 | 主な代替手段 | 対応する XP の実践・原則 |
|---|---|---|---|
| 1 | 欠陥の発見 | 先にテストを書く。CI で全テストを自動実行する。テストの質をミューテーションテストで確かめる | Test-First Programming、Continuous Integration、Ten-Minute Build |
| 2 | 規約・スタイルの統一 | linter と formatter を CI で強制する。pre-commit フックでそもそもコミットさせない | — |
| 3 | セキュリティ・危険な変更の検出 | 静的解析(SAST)、依存関係スキャン、シークレット検出。危険なパスだけ人のレビューを必須にする | Redundancy |
| 4 | 設計の一貫性 | 設計判断を ADR(Architecture Decision Record)に残す。アーキテクチャの制約をテストにする。AI 向けのルールファイルに設計方針を書く | Incremental Design |
| 5 | 知識の共有・属人化の防止 | ペアプログラミング(ペアプロ)・モブプログラミング(モブプロ)。マージ後に変更を読み合う会。変更要約の共有 | Pair Programming、Shared Code |
| 6 | 若手の育成 | ペアプロ。メンタリングの時間をレビューとは別に確保する | Pair Programming、Humanity |
| 7 | 本番障害の防止(最後の砦) | フィーチャーフラグ、カナリアリリース、監視、すぐ戻せるロールバック | Daily Deployment、Incremental Deployment |
| 8 | 責任の所在 | 作者がマージの責任を負う。障害時は根本原因を分析し、仕組みで再発を防ぐ | Accepted Responsibility、Root-Cause Analysis |
1〜3 と 7 は、機械やデプロイの仕組みに移しやすい役割です。2 の規約は、そもそも人が見る必要のない領域です。4〜6 は人の仕組みでしか補えません。8 は仕組みというより、チームの約束事です。
XP の原則 Redundancy は、欠陥は単一の実践では防げないので、重複していても複数の実践で捕まえる、という考え方です。レビューを外すなら、外した穴を 1 つの代替手段で埋めようとせず、複数の手段を重ねるのが基本です。
全件必須から「リスクに応じて必須」へ
現実的な落とし所は、レビューの全廃ではありません。変更のリスクに応じて、人のレビューが必要かどうかを振り分ける形です。
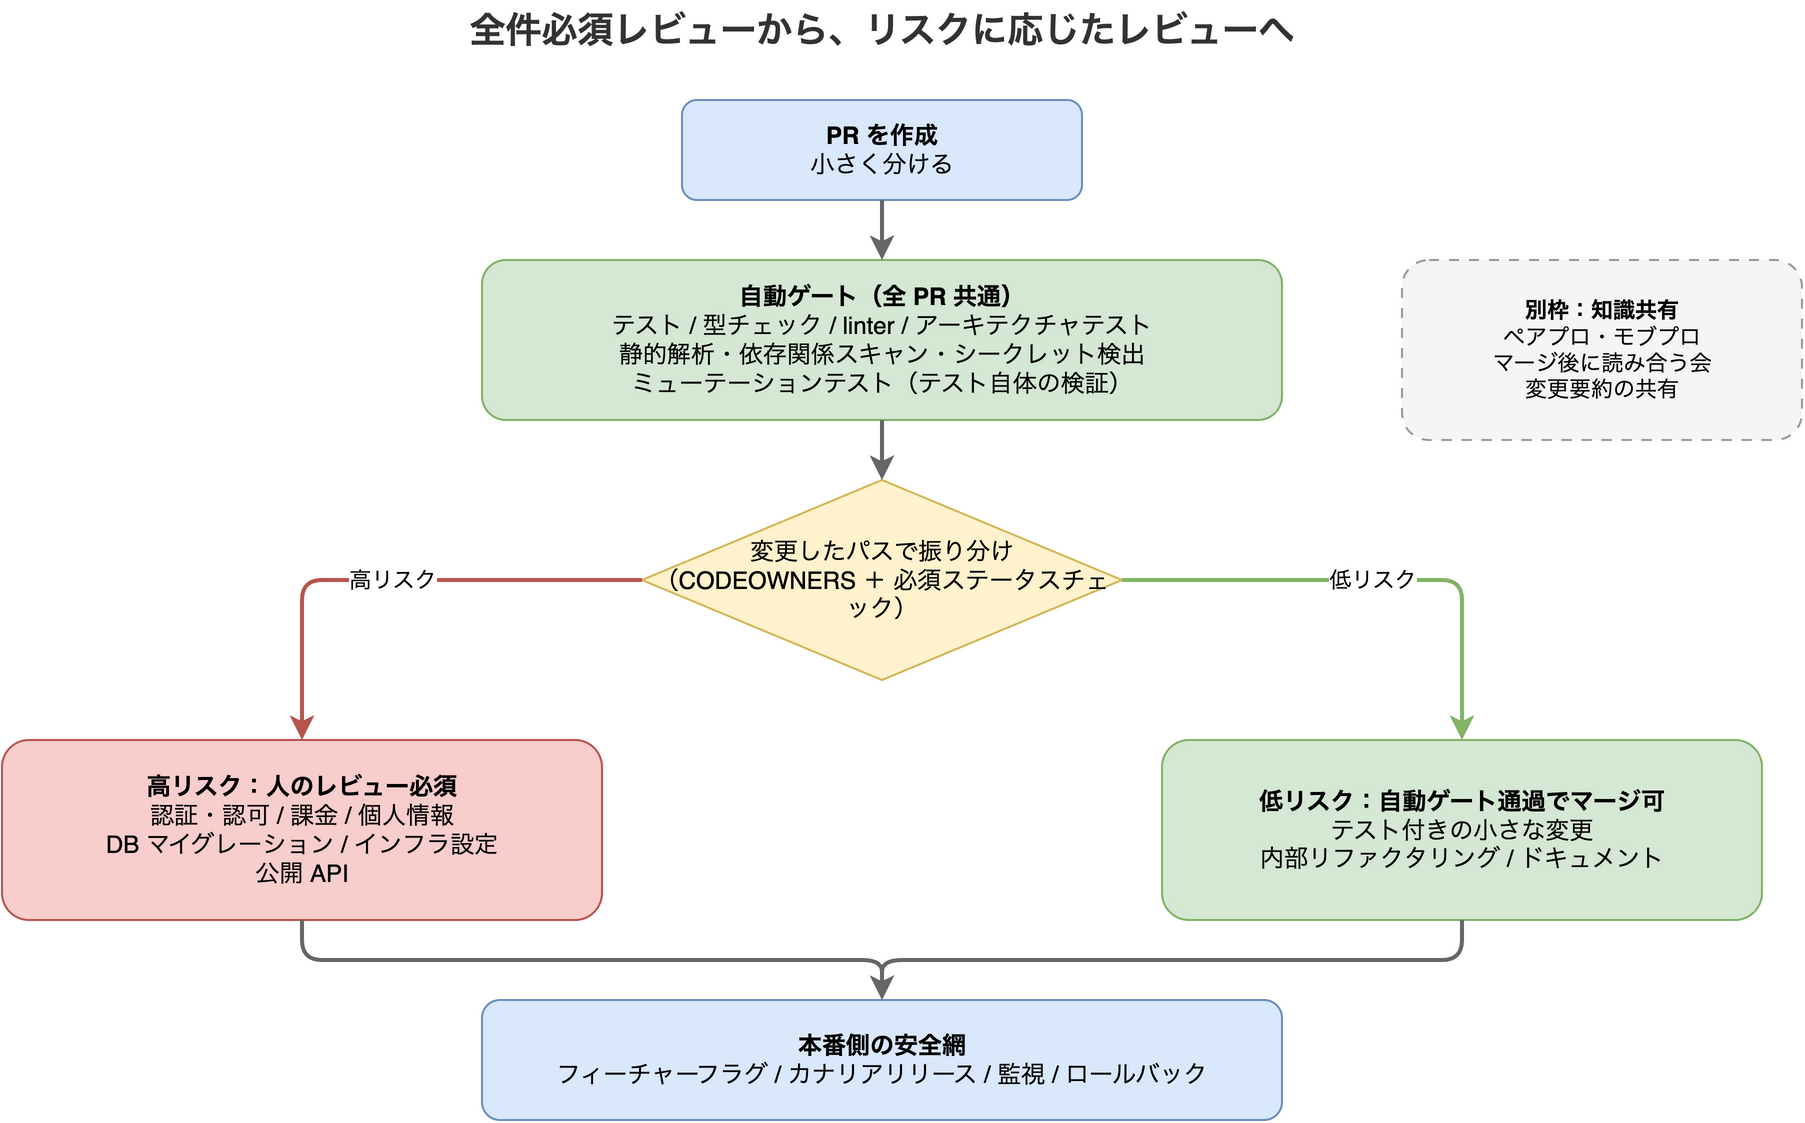
- 人のレビューを必須のまま残す:認証・認可、課金、個人情報、DB マイグレーション、インフラ設定、公開 API の変更
- 自動チェックが通ればマージしてよい:テスト付きの小さな変更、内部リファクタリング、ドキュメント
大事なのは、この振り分けを人の判断に任せないことです。「今回は小さいからレビュー不要」と作者が決められると、抜け道になります。
GitHub で振り分けるときの落とし穴
GitHub では、まず CODEOWNERS(パスごとにレビュー担当者を指定するファイル)で高リスクなパスとその担当を宣言します。
# .github/CODEOWNERS
# 高リスクなパスと、その担当チーム
/src/auth/            @your-org/security-team
/src/billing/         @your-org/billing-team
/db/migrations/       @your-org/dba
/infra/               @your-org/platform-team
/api/openapi.yaml     @your-org/api-owners
ここで注意が必要です。ブランチ保護やルールセットの「Require review from Code Owners」は、承認数の要求と組み合わせて働きます。承認数を 1 以上にすると、CODEOWNERS の対象外の PR にも承認が必要になります。かといって承認数を 0 にすると、コードオーナーのレビューが強制されなかったという報告があります。つまり、標準の設定だけでは「高リスクなパスを変えた PR だけ承認を必須にする」形を作りにくいのです。
そこで、振り分けを必須ステータスチェックとして実装します。
- GitHub Actions のワークフローで、PR が変更したファイルを取得する
- 高リスクなパスに触れていなければ、チェックを成功させる
- 触れていれば、担当チームの承認が付いているかを API で確かめ、無ければ失敗させる(レビューが付いたときにも再実行されるよう、
pull_request_reviewイベントでも起動する) - ルールセットでは承認数を 0 にしたまま、このチェックを必須ステータスチェックに指定する
実装では 2 点に注意が必要です。まず、承認者が担当チームに属しているかを API で調べるには組織のチーム情報を読む権限が要り、ワークフロー既定の GITHUB_TOKEN では足りない可能性が高いです。GitHub App や、権限を絞ったトークンを用意します。次に、フォークからの PR や Dependabot の PR ではトークンが読み取り専用になり、シークレットも渡りません。これらの PR でチェックがどう振る舞うかも決めておく必要があります。
CODEOWNERS はそのまま残しておけば、担当チームへのレビュー依頼の自動化に使えます。なお、設定の組み合わせによる挙動は変わりうるので、本番リポジトリに入れる前に、テスト用のリポジトリで「低リスクの PR は承認なしでマージでき、高リスクの PR は止まる」ことを実際に確かめてください。
レビューで見ていたことを CI で自動検証する
レビューで人が見ていたことのうち、ルールとして書けるものは CI に移せます。
| 人が見ていたこと | 機械による検証 | ツールの例 |
|---|---|---|
| 書き方の規約 | linter / formatter | ESLint、Ruff、Prettier |
| 型の整合 | 型チェック | TypeScript(tsc)、mypy |
| 「この層からあの層を呼んではいけない」 | アーキテクチャテスト | ArchUnit(Java)、dependency-cruiser(JS/TS)、import-linter(Python) |
| 脆弱性・危ない書き方 | 静的解析・依存関係スキャン | CodeQL、Semgrep、Dependabot |
| 秘密情報の混入 | シークレット検出 | gitleaks、GitHub の Secret scanning |
| 「このテストはちゃんと効いているか」 | ミューテーションテスト | Stryker(JS/TS)、mutmut(Python)、PIT(Java) |
最後の行は、AI 時代に特に重要です。LLM はテストを通すために、実装ではなくテスト側を書き換えることがあります。そのため「テストが緑」だけでは品質の担保になりません。
ミューテーションテストは、コードをわざと壊して(変異を入れて)テストが落ちるかを確かめます。壊しても落ちないテストは、何も守っていないということです。詳しくは テストを信じる前に、テストを壊す — mutation harness で「緑」に意味を持たせる を参照してください。
テストを先に書かせることも効きます。「テストも書いて」と「テスト駆動で実装して」では、AI の出力の質が大きく変わります。詳しくは 「テスト書いて」と「テスト駆動で実装して」は全く別物 を参照してください。
AI コードレビューを導入するときの注意
人のレビューを減らす代わりに、AI レビュアーを入れるチームも多いでしょう。AI レビューは役割 1〜3 をかなり補えますが、次の点に注意が必要です。
- 書いた AI と同じモデルにレビューさせない。同じ前提で書いたものは、同じところを見落とす。モデルの規模(上位モデルと軽量モデルなど)や提供元を変えると、盲点が重なりにくくなる
- 指摘には証拠を付けさせる。「問題がありそう」で止めず、再現テストやコマンドの実行結果を添えて出させる。証拠の無い指摘は、人が確かめ直す手間を増やすだけになる
- 役割 4(設計の一貫性)と 5(知識共有)は、AI レビューでは補えない。表の役割 4 に挙げたルールファイルは、書く側の AI を設計方針に沿わせるためのもので、レビューの代わりにはならない。また、AI がいくら読んでも、チームの誰かがそのコードを理解したことにはならない
レビュー廃止でいちばん失われやすいのは「知識共有」
欠陥の発見は、自動化でかなりの部分を補えます。しかしレビューを廃止すると、チームの誰もそのコードを読んでいない状態が生まれます。
Zaides さんの記事も、ペアプログラミングの節で同じ懸念を書いていました。元記事の表現では、多くのエンジニアが Claude とだけ作業するようになり、チーム内のコミュニケーションと学びが失われている、というものです。
対策は、レビューとは別枠でコードを読む時間を確保することです。
- ペアプロ・モブプロ:難しい変更や、新しいメンバーが関わる変更に絞って行う
- マージ後に読み合う会:週に 1 回、その週にマージされた主な変更を 30 分で眺める。承認のための読み方ではないので、負担が小さい
- 変更要約の共有:AI に PR の要約を書かせ、チャンネルに流す。全員が全 diff を読まなくても、何が変わったかは把握できる
レビューを「マージを止める関門」と「知識を共有する場」に分けて考えるのがポイントです。前者は自動化と振り分けで軽くできます。後者は別の形で残す必要があります。
まとめ
- コードレビューは、欠陥の発見・規約・セキュリティ・設計の一貫性・知識共有・育成・障害防止・責任という 8 つの役割の束である
- 1〜3(欠陥・規約・セキュリティ)は、テスト・CI・静的解析・ミューテーションテストで、人より確実に検証できる部分が多い
- 4〜6(設計・知識共有・育成)は自動化しにくく、ADR やペアプロ、読み合う会など人の仕組みで補う
- 7(障害防止)はフィーチャーフラグやカナリアリリースなど本番側の安全網で、8(責任)は作者がマージの責任を負うというチームの約束で補う
- 現実的な落とし所は全廃ではなく、「高リスクな変更だけ人がレビューする」形を必須ステータスチェックで機械的に強制すること
- XP の Redundancy 原則のとおり、1 つの手段に頼らず、複数の手段を重ねて同じ欠陥を捕まえる
必須レビューをやめることは、品質への要求を下げることではありません。人の注意という限られた資源を、本当に人が見るべき変更と、チームの知識を育てることに振り向け直すことです。